
Дайджест потешных уязвимостей: Microsoft обнаружила дыру в безопасности Windows 11, позволяющую взломать систему через Paint, и забыла её пропатчить
Три незакрытых проблемы.
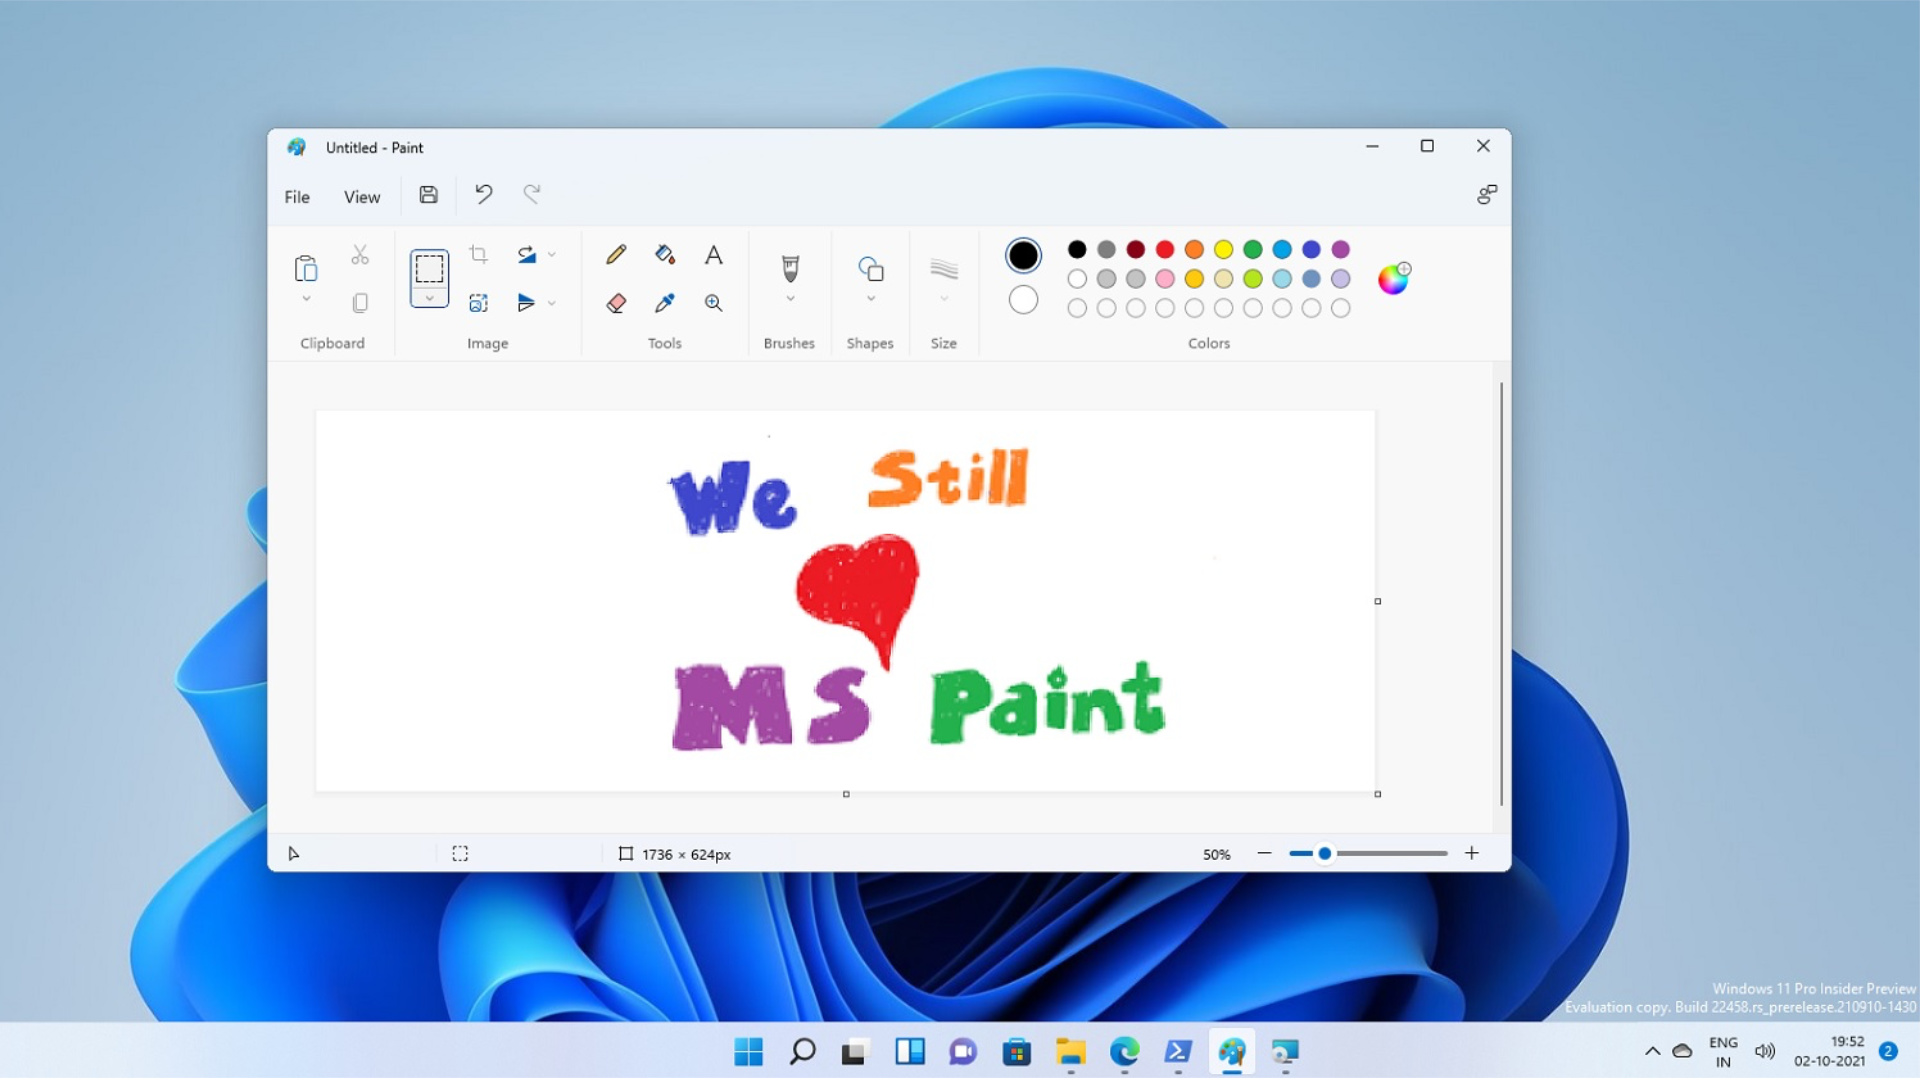
Месяц назад компания раскрыла уязвимость CVE-2026-83844, с помощью которой злоумышленники могли удалённо подключаться к вашей системе и даже действовать от имени администратора через запущенный MS Paint.
В отчёте компания написала, что заборола проблему, обновив программу для рисования до версии 11.2609.401.0, но в Microsoft Store до сих пор лежит старая версия «Пэинта», а новая не приходит даже вместе с обновлениями системы.
Пока Microsoft продолжает пытаться залатать свою критическую уязвимость, внимание экспертов привлекла проблема по другую сторону интернета.
Исследователи с помощью ИИ нашли дыру в безопасности Linux, позволяющую получить рут-права в системе при помощи пароля из 257 одинаковых символов. Например, идущих подряд букв АААААААААААААААААААААA.
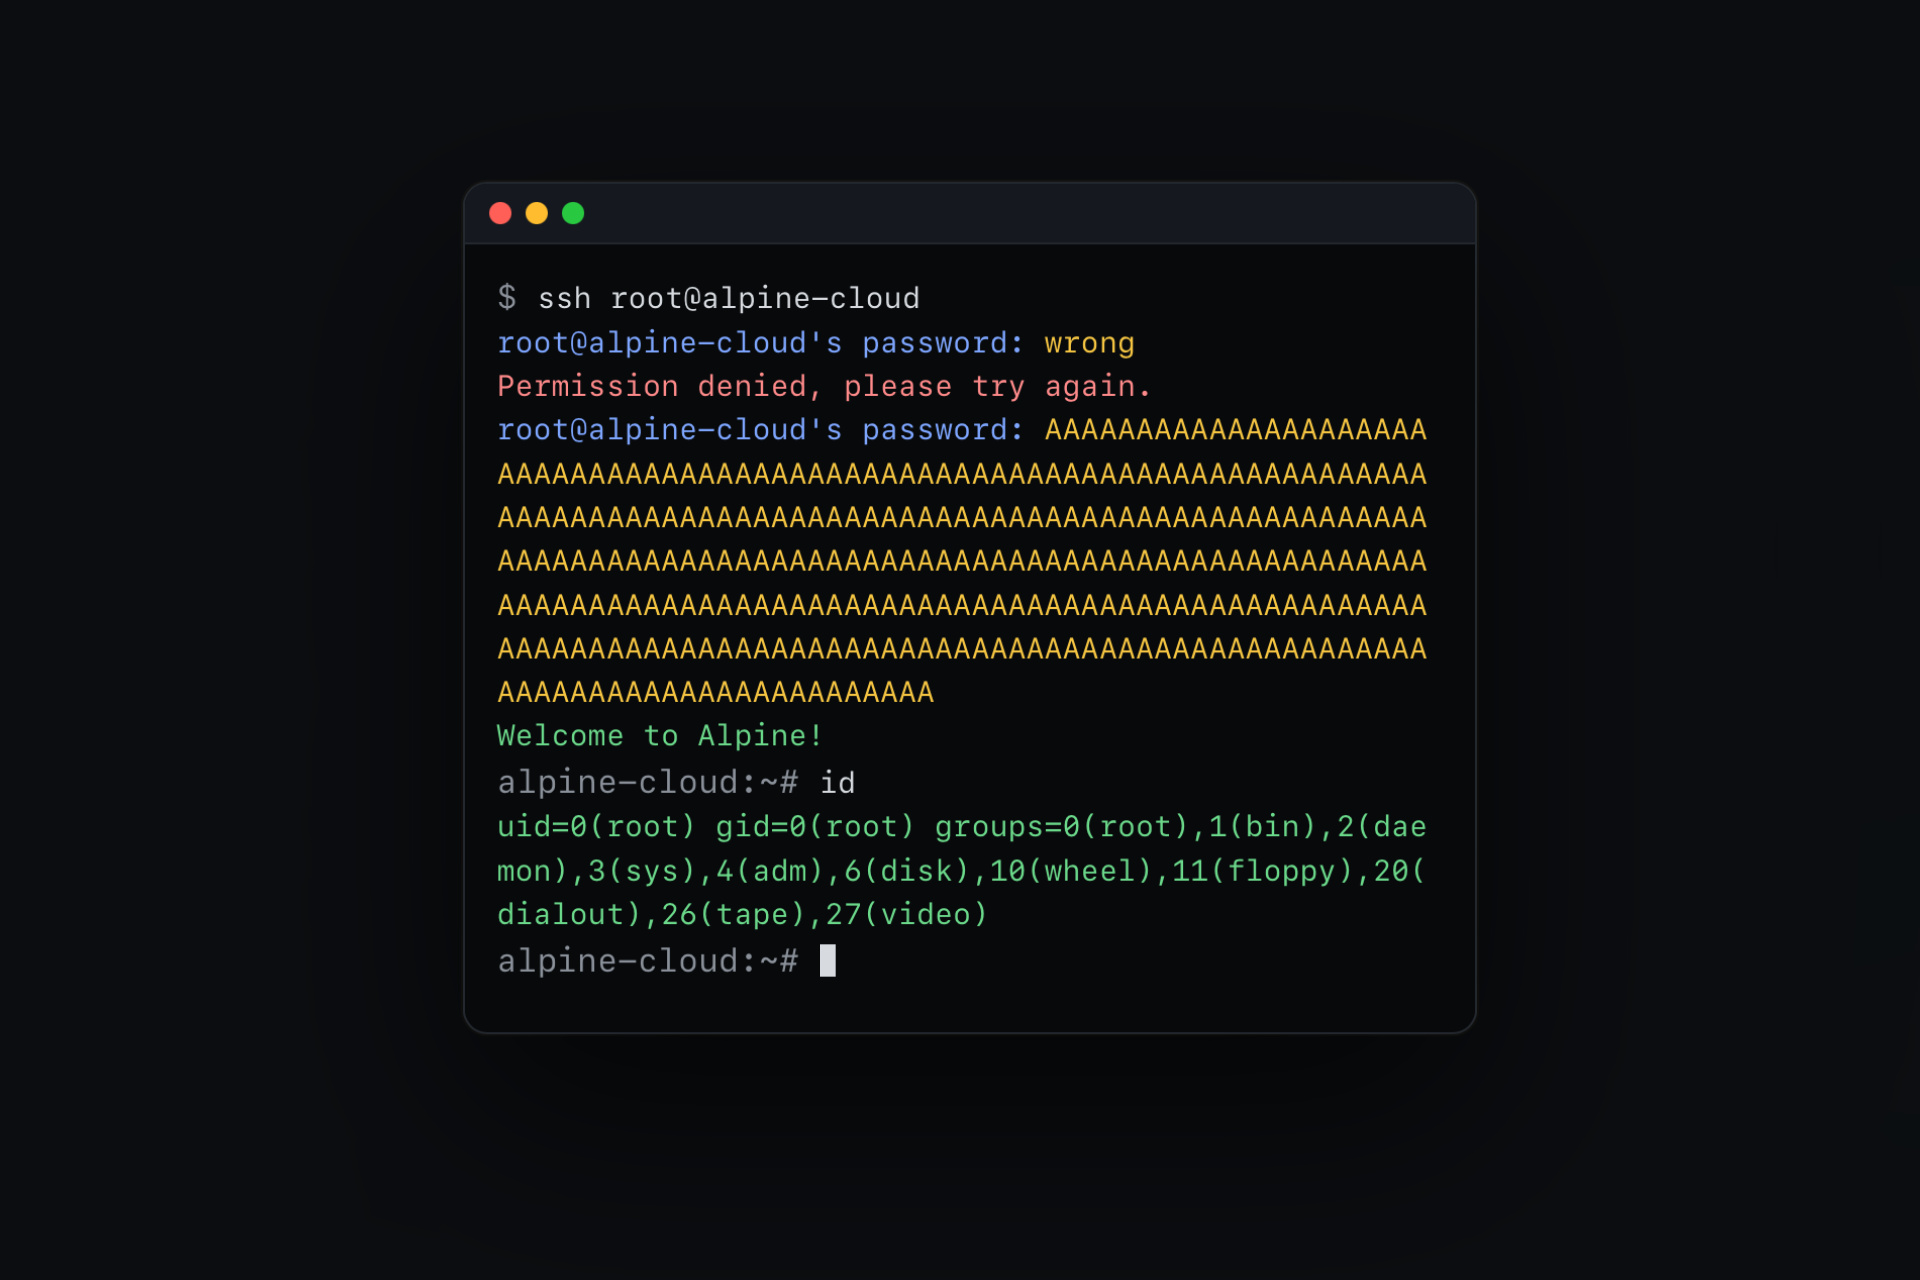
Дыра в безопасности возникает во время взаимодействия системы шифрования OpenSSH и библиотеки musl, рассчитанной на 256-битные пароли, и автоматом даёт доступ в систему, если размер введённого пароля превышает 256 бит. Новая уязвимость уже получила пошленькое название *sshole. Пока что главным решением является замена musl на glibc.
На днях мой коллега Ян писал про «SMS-смерти», которыми можно окирпичить большинство смартфонов на Android:
SMS-убийца может окирпичить ваш старый Android

Теперь список фобий пополнили «приложения смерти»: эксперты по кибербезопасности из Bitdefender обнаружили троян, замаскированный под банковское приложение, отправляющий телефон жертвы в бесконечную череду перезагрузок.

При анализе работы установщика в виртуалке эксперты выяснили, что баг вызван не самим трояном, а поведением Android: файлы приложения были зашифрованы таким образом, что при их распаковке операционная система не может корректно обработать два поля внутри ZIP-записи и тут же отваливается.
Специалисты из Bitdefender подробно описали проблему Google ещё в августе, но компания до сих пор не залатала дыру: баг удалось воспроизвести в том числе и на Google Pixel 10, работающем на последней версии Android 17.
Будьте осторожны: не скачивайте приложения из ненадёжных источников и пореже запускайте MS Paint.